آموزش جامع VMware NSX 4.1؛ معماری، اجزای کلیدی و قابلیتهای جدید
با گسترش مجازیسازی و مراکز داده مدرن، مدیریت سنتی سوئیچها و روترهای فیزیکی پاسخگوی چابکی، مقیاسپذیری و امنیت موردنیاز سازمانها نیست. پلتفرمهای شبکه مبتنی بر نرمافزار (SDN) راهکاری برای جداسازی لایه کنترل از سختافزار فیزیکی هستند. در این میان، VMware NSX یکی از راهکارهای شناختهشده برای مجازیسازی کامل شبکه و امنیت در لایههای ۲ تا ۷ به شمار میرود.
نسخه VMware NSX 4.1 با تمرکز بر چندمستأجری پیشرفته (Multi-Tenancy)، پشتیبانی گسترده از IPv6، یکپارچگی بهتر با زیرساختهای ابری و کانتینری و شتابدهی سختافزاری بر پایه پردازندههای DPU معرفی شده است. در این مقاله به زبان فنی اما ساختارمند، معماری کلی، مؤلفههای کلیدی و قابلیتهای جدید این نسخه را بررسی میکنیم.
VMware NSX چیست و چه مسئلهای را حل میکند؟
در مراکز داده سنتی، اعمال تغییرات روی VLANها، مسیریابی و قوانین فایروال نیازمند کانفیگ دستی روی تجهیزات فیزیکی است. این رویکرد فرایند تحویل سرویس را کُند میکند و در برابر حملات جانبی (Lateral Movement) درون شبکه آسیبپذیر است؛ زیرا ترافیک میان ماشینهای واقع در یک سابنت معمولاً از فایروالهای محیطی عبور نمیکند.
پلتفرم VMware NSX مفاهیم سوئیچینگ، روتینگ، فایروال، لودبالانسر و VPN را بهصورت نرمافزاری پیادهسازی میکند. به این ترتیب، کل توپولوژی شبکه و پالیسیهای امنیتی بهصورت کُد یا از طریق رابط کاربری و API مدیریت میشوند؛ مستقل از اینکه تجهیزات سختافزاری شبکه فیزیکی (Underlay) از چه برندی باشند.
معماری سه لایهای در VMware NSX
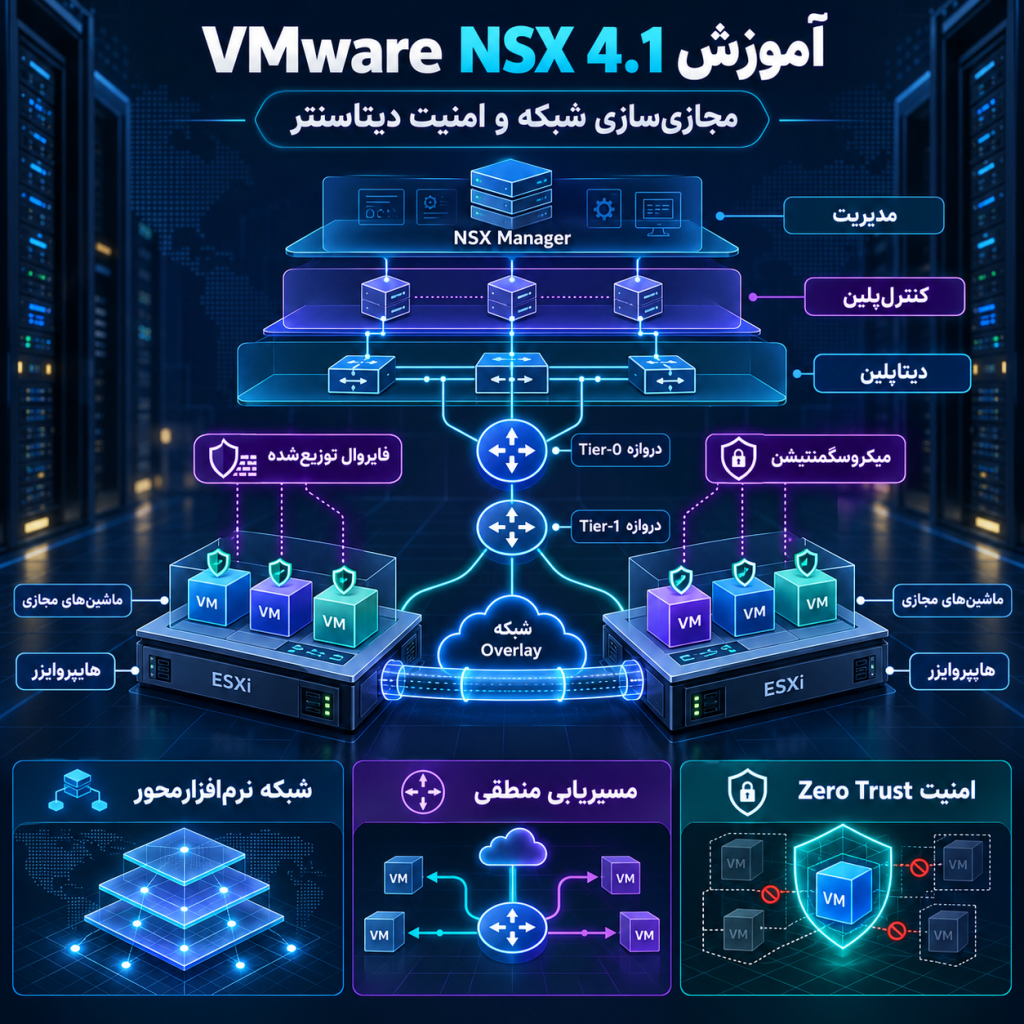
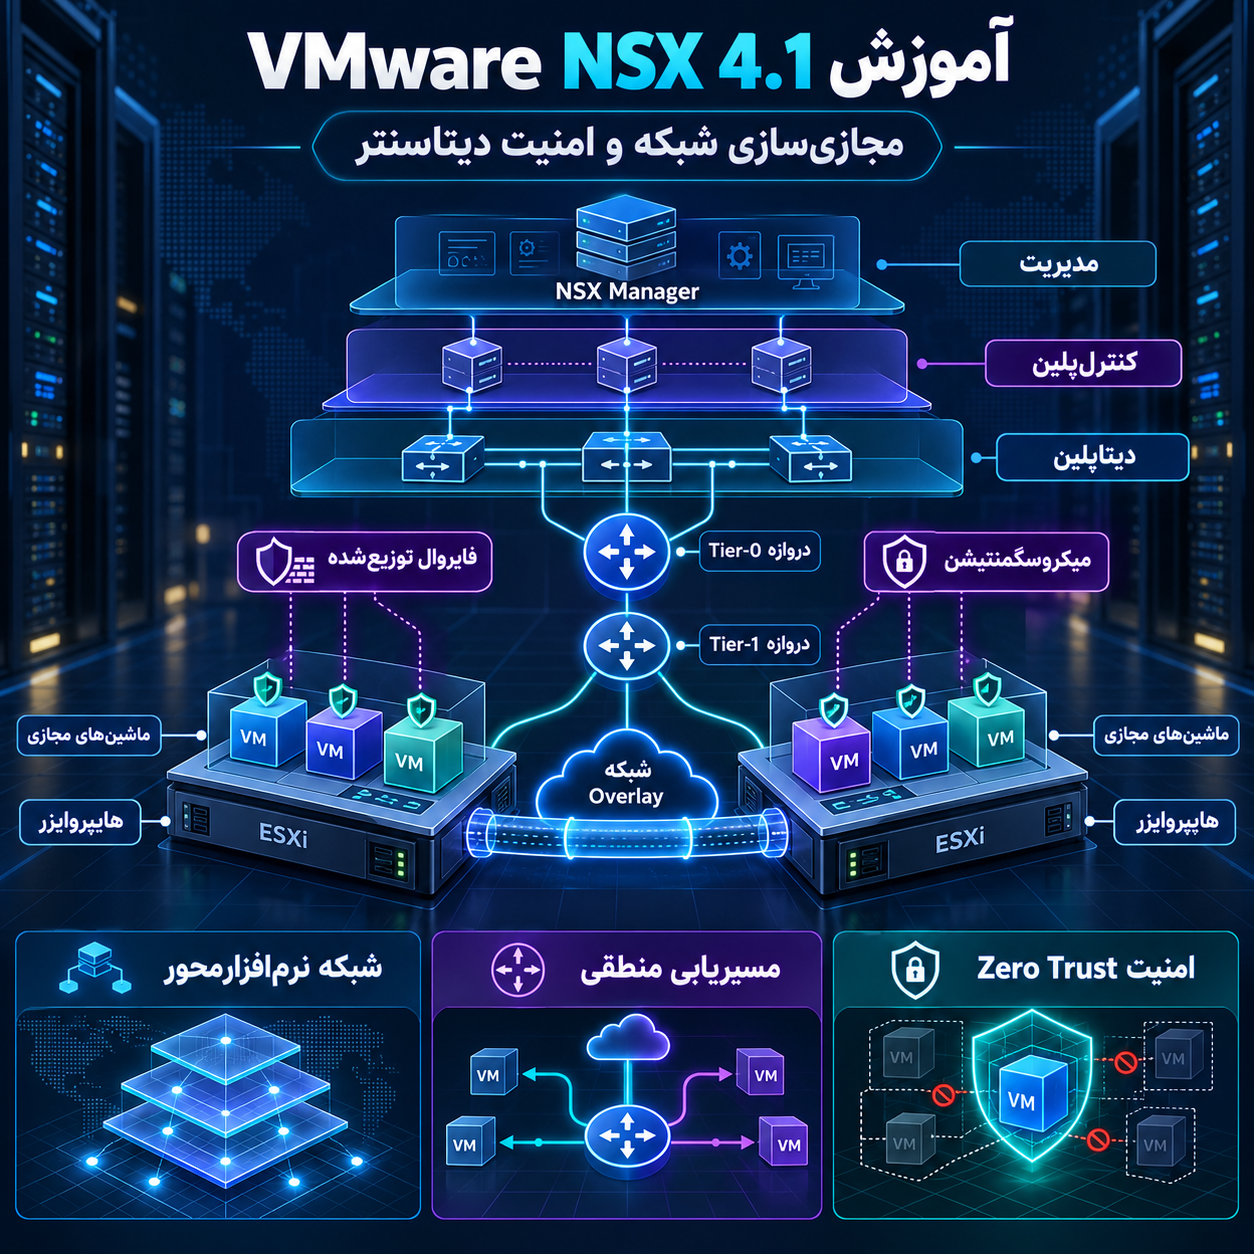
معماری NSX بر پایه تفکیک سه سطح اصلی طراحی شده است:
- لایه مدیریت (Management Plane): نقطه تعامل ادمین با سیستم از طریق رابط گرافیکی (UI) یا REST API جهت تعریف تنظیمات، مشاهده وضعیت و گزارشگیری.
- لایه کنترل (Control Plane): مسئول محاسبه و توزیع جداول مسیریابی، اطلاعات تانلها و قوانین امنیتی به هاستها و نودهای پردازش داده.
- لایه داده (Data Plane): مسئول ارسال فیزیکی و نرمافزاری بستهها (Packet Forwarding) بر اساس اطلاعات دریافت شده از لایه کنترل. این لایه درون هسته هایپروایزرهای ESXi و گرههای NSX Edge اجرا میشود.
مؤلفههای اصلی VMware NSX 4.1
۱. کنسول مدیریتی NSX Manager
نرمافزار NSX Manager بهصورت ماشین مجازی (Virtual Appliance) مستقر میشود و وظایف لایه مدیریت و کنترل را همزمان بر عهده دارد. برای تضمین پایداری بالا (High Availability) در محیطهای عملیاتی، این کامپوننت در قالب یک کلاستر سه گرهی (۳ نود) به همراه یک آدرس VIP یا یک Load Balancer خارجی پیکربندی میشود.
۲. مناطق انتقال یا Transport Zones (TZ)
محدوده فعالیت و دامنه انتشار ترافیک سوئیچهای مجازی توسط Transport Zone مشخص میشود. در NSX دو نوع اصلی منطقه انتقال تعریف میشود:
- Overlay Transport Zone: بستههای ترافیک درون پروتکل کپسولهسازی ژنو (Geneve) قرار گرفته و روی زیرساخت فیزیکی منتقل میشوند. ماشینهای متصل به این حوزه بدون نیاز به تغییرات در سوییچهای فیزیکی با یکدیگر ارتباط برقرار میکنند.
- VLAN Transport Zone: بر مبنای برچسبگذاری سنتی ۸۰۲.۱Q کار میکند و بیشتر برای اتصال به روترهای فیزیکی (Uplink) یا شبکههای سنتی خارج از محیط مجازی استفاده میشود.
۳. سگمنتها (Segments)
سگمنت در NSX معادل مجازی پورتگروپ یا سوئیچ لایه ۲ است. کارتهای شبکه مجازی ماشینها (vNIC) یا پادهای کانتینری به این سگمنتها متصل میشوند. سگمنتها میتوانند ماهیت کپسولهشده (Geneve Overlay) یا مبتنی بر VLAN فیزیکی داشته باشند.
۴. گیتویهای سلسلهمراتبی Tier-0 و Tier-1
یکی از شاخصترین الگوهای معماری NSX، جداسازی مسیریابی به دو سطح منطقی است:
- Tier-0 Gateway: گیتوی مرزی است که وظیفه تبادل ترافیک با دنیای بیرون از دیتاسنتر مجازی (North-South Traffic) را دارد. این گیتوی از پروتکلهای مسیریابی پویا نظیر BGP، جدول مسیریابی چندگانه (VRF)، NAT و روتینگ ایستا پشتیبانی میکند.
- Tier-1 Gateway: وظیفه مسیریابی داخلی بین اپلیکیشنها و سگمنتها (East-West Traffic) را بر عهده دارد. معمولاً هر پروژه، واحد سازمانی یا مستأجر (Tenant) یک یا چند گیتوی T1 اختصاصی دارد که به گیتوی مرزی T0 متصل میشوند.
۵. معماری فایروال: DFW در برابر Gateway Firewall
امنیت در NSX به دو بخش توزیعشده و متمرکز تقسیم میشود:
- فایروال توزیعشده (Distributed Firewall – DFW): قوانین فیلترینگ پکتها مستقیماً در لایه کرنل هایپروایزر و دقیقاً در آستانه vNIC هر ماشین مجازی اجرا میشوند. به این ترتیب، امکان پیادهسازی تفکیک خرد (Micro-segmentation) فراهم میشود؛ یعنی حتی دو سرور که در یک سابنت یکسان قرار دارند، بدون مجوز صریح نمیتوانند با یکدیگر ارتباط برقرار کنند.
- فایروال گیتوی (Gateway Firewall): این فایروال روی اینترفیسهای ورودی و خروجی Tier-0 یا Tier-1 اعمال میشود و عمدتاً ترافیک محیطی یا ترافیک میان مستأجران را پایش میکند.
مهمترین ویژگیهای جدید در VMware NSX 4.1
نسخه ۴.۱ تغییرات مهمی را در زمینه کارایی، مقیاسپذیری و انعطافپذیری شبکه معرفی کرده است:
۱. چندمستأجری پیشرفته با معرفی قابلیت پروژهها (Projects)
در نسخه 4.1، مفهومی تحت عنوان Projects معرفی شده است. این قابلیت به سازمانها اجازه میدهد منابع شبکه، سهمیهها (Quotas)، دسترسی کاربران و ابزارهای عیبیابی مانند Traceflow را به صورت کاملاً تفکیکشده به هر واحد تجاری یا تیم توسعه اختصاص دهند، بدون اینکه تداخلی با پروژههای دیگر ایجاد شود.
۲. گسترش پشتیبانی از IPv6 در لایههای کنترلی و مدیریتی
ارتباط میان نودهای هایپروایزر و NSX Manager در این نسخه میتواند به صورت بومی بر بستر IPv6 یا Dual-Stack برقرار شود. علاوه بر این، پایانههای تانلهای IPsec VPN و نقاط پایانی تانل اورلی (TEP) نیز از آدرسدهی IPv6 پشتیبانی میکنند.
۳. شتابدهی سختافزاری بر پایه پردازندههای DPU (SmartNIC)
نسخه 4.1 امکان تخلیه بار پردازشی فایروال توزیعشده (DFW) روی پردازندههای کارت شبکه هوشمند مانند NVIDIA BlueField-2 را بهصورت عملیاتی فراهم کرده است. این ویژگی باعث آزاد شدن منابع CPU هاست برای ماشینهای مجازی و افزایش چشمگیر توان پردازش بستهها میشود.
۴. بهبود مسیریابی BGP و پشتیبانی از Inter-VRF Leaking
در نسخه ۴.۱ امکان تعیین Administrative Distance مستقل برای BGP، تعریف ASNهای مجزا به ازای هر نمونه VRF، و تبادل پویای مسیرها میان جدولهای مختلف VRF فراهم شده که برای ارائهدهندگان خدمات ابری و شبکههای بزرگ بسیار کاربردی است.
۵. یکپارچگی پالیسیهای امنیتی با کانتینرهای کوبرنتیز
به کمک ادغام پروژه Antrea، ادمینهای شبکه میتوانند در یک صفحه واحد، پالیسیهای فایروال توزیعشده را هم برای ماشینهای مجازی سنتی و هم برای پادهای مستقر در کلاسترهای Kubernetes بر اساس برچسبها (Labels) تعریف کنند.
مقایسه اجمالی معماری شبکه سنتی و VMware NSX
| معیار | شبکه سنتی دیتاسنتر | شبکه نرمافزارمحور (VMware NSX) |
|---|---|---|
| وابستگی به سختافزار | وابسته به کانفیگ فیزیکی سوئیچ و روتر | مستقل از سختافزار زیرین (Overlay بر پایه Geneve) |
| مدل فایروال | فایروال مرزی متمرکز (Perimeter) | فایروال توزیعشده روی تکتک کارتهای شبکه (DFW) |
| جداسازی ترافیک جانبی | دشوار و نیازمند تعریف VLANهای متعدد | آسان با میکرو-سگمنتیشن در سطح لایه ۲ تا ۷ |
| اتوماسیون و تحویل سرویس | دستی و زمانبر | خودکار بر پایه کد و API (قابلیت ادغام با CI/CD) |
جمعبندی
پلتفرم VMware NSX 4.1 با بهرهگیری از معماری لایهای، تفکیک وظایف از طریق گیتویهای T0 و T1، و پیادهسازی فایروال توزیعشده در سطح کرنل، امکان ساخت یک مرکز داده نرمافزاری پایدار و امن را فراهم میسازد. تسلط بر مفاهیم پایه شبکه، مجازیسازی سرور و شناخت مؤلفههایی نظیر Transport Zones و Segments، پیشنیاز اصلی ورود به دنیای شبکههای نرمافزارمحور سازمانی است.
برای دریافت خدمات مهندسی در حوزه زیرساخت فناوری اطلاعات، میتوانید صفحات
گروه نرمافزاری وارنا،
پشتیبانی شبکه و زیرساخت،
طراحی وبسایت،
خدمات سئو و
تماس با وارنا
را بررسی کنید.
دیدگاهتان را بنویسید